사용 기록
써 본 날2026-10-21
써 본 것JC-Lab ‘AI 모의해킹 자가진단’ 웹페이지
비용무료, 로그인 없음 (Cloudflare 사람 확인만)
점검한 곳scanme.nmap.org (Nmap 프로젝트가 점검 연습용으로 공개한 서버)
걸린 시간24초
결과열린 포트 8, 알려진 취약점 30 (주소 두 개에 같은 목록 반복), 웹 점검 지적 6 (숫자 칸에는 5)
못 해 본 것블로그 주소 결과 공개 (서버 정보라 싣지 않음), 유료 모의해킹
한 줄 결론밖에서 내 서버가 어떻게 보이는지 훑어보기에는 좋아요. 다만 취약점 숫자는 버전만 보고 센 목록이라 그대로 믿으면 안 되고, 입력·결과 저장 안내가 없어서 내가 운영하는 공개 주소만 넣는 게 맞아요.
10월 19일 긱뉴스에 “무료 AI 보안 자가진단 – 내 웹/서버 보안을 점검해 보세요”라는 글이 올라왔어요. 모의해킹 업체 JC-Lab이 만든 무료 페이지예요. 도메인이나 IP 하나를 넣으면 열린 포트와 쓰는 소프트웨어, 그 버전에 알려진 보안 이슈를 정리해 준다고 해요. 10월 21일 오후에 직접 돌려 보고, 나온 결과를 공개 자료와 하나씩 맞대 봤어요.
어떤 서비스인가요?
페이지 제목은 ‘AI 모의해킹 자가진단’이에요. 큰 글씨로 “우리 회사가 밖에서 어떻게 보이는지 확인하세요”라고 적혀 있어요. 소개 문장은 이래요. “도메인이나 IP 하나를 넣으면 공개된 정보만으로 호스트명, 열린 포트, 사용 중인 소프트웨어와 그 버전에 알려진 보안 이슈를 정리해 드립니다.”
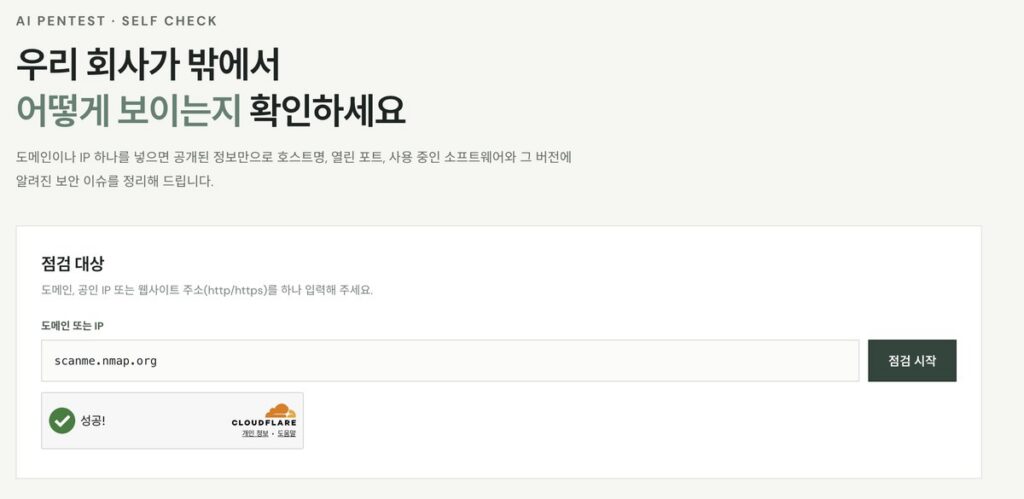
회원가입이나 이메일은 묻지 않아요. Cloudflare의 사람 확인 상자가 하나 있고, 그게 통과되면 바로 ‘점검 시작’을 누를 수 있어요. 무료 횟수나 한도 안내는 페이지에 없었어요.
무엇으로 시험했나요?
scanme.nmap.org로 했어요. 포트 점검 도구로 유명한 Nmap 프로젝트가 연습용으로 열어 둔 서버예요. 이 서버 첫 화면에는 “Nmap이나 다른 포트 스캐너로 이 서버를 점검해도 된다, 하루 몇 번은 괜찮지만 100번씩은 하지 말라”고 적혀 있습니다. 자가진단 페이지도 이 주소를 예시 버튼으로 걸어 두었어요. 해 보신다면 이렇게 점검을 허락한 주소로, 하루 몇 번 안에서만 하는 게 맞아요.
이 도구는 열린 포트와 소프트웨어 버전을 그대로 보여 줘요. 이 블로그 주소의 결과는 공개 글에 실을 수 없어서 이 글에는 scanme 결과만 실었어요. 남의 서버 주소는 넣지 않았어요. 이 페이지는 넣은 주소가 내 것인지 확인하지 않아요.
결과는 어떻게 나왔나요?
‘점검 시작’을 누르고 24초 뒤에 결과가 다 나왔어요. 그사이 자산 식별, DNS 해석, 포트·소프트웨어, 취약점 조회, 웹 보안 점검 다섯 단계에 차례로 체크 표시가 붙었어요.
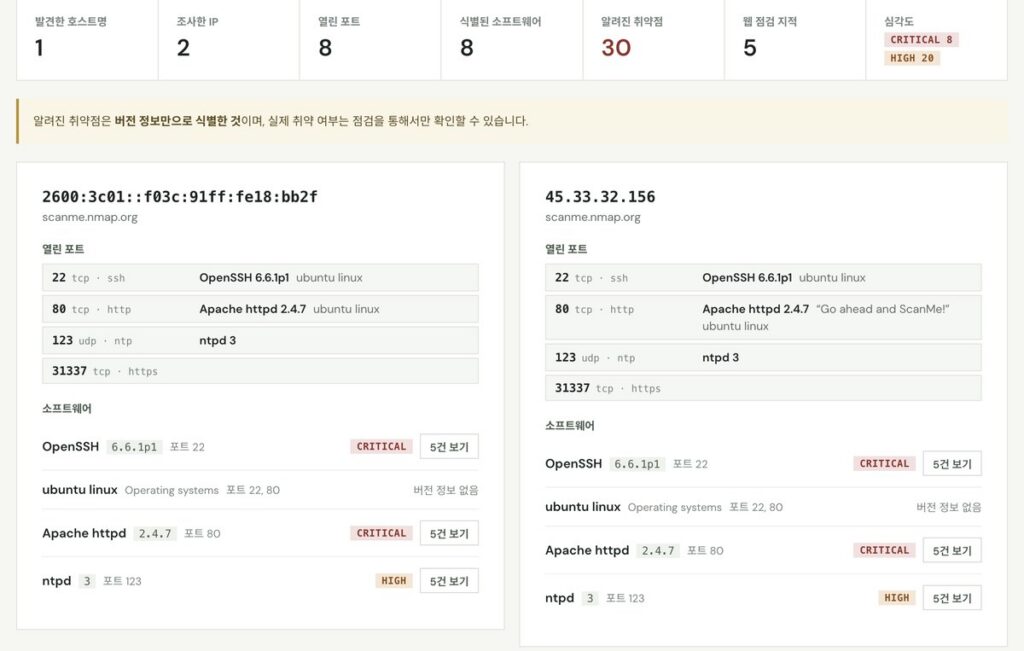
맨 위 숫자 칸은 호스트명 1, IP 2, 열린 포트 8, 소프트웨어 8, 알려진 취약점 30, 웹 점검 지적 5였어요. 심각도는 CRITICAL 8, HIGH 20이었고요. 바로 아래에 “알려진 취약점은 버전 정보만으로 식별한 것이며, 실제 취약 여부는 점검을 통해서만 확인할 수 있습니다”라는 안내가 붙어 있어요.
열린 포트는 22번(OpenSSH 6.6.1p1), 80번(Apache 2.4.7), 123번(ntpd, UDP), 31337번이었어요. 소프트웨어마다 CVE 번호가 5건씩 붙고, 번호를 누르면 미국 국가 취약점 데이터베이스(NVD) 페이지로 넘어가요.
취약점 30건, 그대로 믿어도 되나요?
숫자는 그대로 믿으면 안 됩니다. 맞대 보니 세 가지가 걸렸어요.
첫째, 같은 목록이 두 번 들어갔어요. scanme.nmap.org라는 이름 하나에 IPv4와 IPv6 주소가 하나씩 있어요. 자가진단은 두 주소를 카드 두 장으로 나눴고, 포트 4개와 취약점 15건이 두 장에 똑같이 들어 있었어요. 열린 포트 8, 취약점 30은 이걸 더한 숫자예요. 겹치는 걸 빼면 포트 4개, 취약점 15건이에요.
둘째, 숫자 칸은 일부만 보여 줘요. 심각도 칸에는 CRITICAL 8과 HIGH 20만 나와요. 30건 중 나머지 2건은 MEDIUM 등급 하나가 카드 두 장에 한 번씩 나온 거예요. 웹 점검 지적도 숫자 칸은 5인데 목록에는 6개가 있었어요. 참고용 등급(Informational) 하나는 숫자에서 빠진 것으로 보여요.
셋째, 버전만 보고 찾은 목록이에요. 페이지 스스로도 그렇게 적어 뒀어요. 목록 안에 증거도 있어요. ntpd에 붙은 CVE-2016-9312는 설명에 “윈도우에서 돌 때(when running on Windows)”라고 적혀 있는데, 이 서버는 우분투 리눅스예요. OpenSSH에 붙은 두 건(CVE-2016-10012, 10010)은 서버에 이미 들어와 있는 사용자(local users)가 권한을 높이는 문제라, 밖에서 바로 뚫리는 구멍과는 달라요. 우분투 같은 배포판은 버전 번호는 그대로 둔 채 보안 수정만 덧대기도 해서, 옛 버전으로 보여도 이미 막혀 있을 수 있어요. ‘CRITICAL’은 고칠 일 목록이 아니라 확인해 볼 목록으로 읽는 게 맞아요.
다른 무료 자료와 비교하면요?
포트와 소프트웨어는 쇼단(Shodan)의 무료 공개 자료와 똑같았어요. 쇼단은 인터넷에 열린 서버를 늘 훑어 기록해 두는 검색 서비스예요. 로그인 없이 쓰는 InternetDB에 같은 서버 IP를 넣어 보니, 포트 22·80·123·31337과 OpenSSH 6.6.1p1, Apache 2.4.7, ntp 3이 그대로 나왔어요.
차이는 취약점 개수예요. InternetDB는 이 IP에 CVE 138개를 내놨고, 자가진단은 소프트웨어마다 5건씩 보여 줬어요. 왜 이만큼 차이가 나는지, 자가진단이 실제로 어디서 정보를 가져오는지는 페이지에 적혀 있지 않아요. 138개도 버전만 보고 고른 목록이라는 점은 같아요.
웹 보안 점검은 무엇을 봤나요?
첫 화면과 그 화면이 불러오는 스크립트를 가져와 응답 머리글(헤더)을 살핀 결과예요. 지적은 여섯 개였어요.
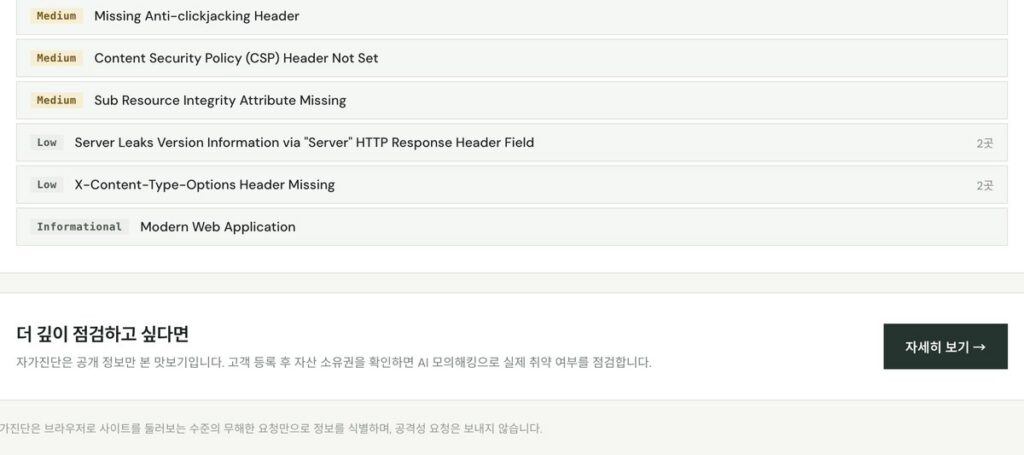
- 보통(Medium): 다른 사이트가 이 화면을 몰래 감싸 띄우는 걸 막는 머리글 없음, 콘텐츠 보안 정책(CSP) 없음, 외부 스크립트 무결성 표시 없음
- 낮음(Low): 서버 응답에 소프트웨어 버전이 드러남(2곳), 파일 종류 추측 막는 머리글 없음(2곳)
- 참고: 요즘 방식의 웹 앱으로 보인다는 안내
제가 그 서버 첫 화면의 응답 머리글을 직접 열어 보니 “Apache/2.4.7 (Ubuntu)”가 그대로 보였어요. 프레임 막기, CSP, 파일 종류 추측 막기 머리글도 없었어요. 이 네 가지는 지적과 같았어요. 항목 이름은 무료 공개 웹 점검 도구 ZAP의 경고 이름과 같거나 거의 같았어요. 설명과 조치 방법도 영어 원문 그대로라, 영어가 낯설면 번역기가 필요해요.
‘AI’는 어디에 있었나요?
이번 화면에서는 확인하지 못했어요. 이름에 AI가 들어가 있어서 결과를 요약해 주는 문장을 기대했는데, 결과가 다 나온 뒤 8초를 더 기다려도 그런 글은 없었습니다. 결과 아래 안내에는 “자가진단은 공개 정보만 본 맛보기입니다. 고객 등록 후 자산 소유권을 확인하면 AI 모의해킹으로 실제 취약 여부를 점검합니다”라고 적혀 있어요. 화면에서 AI라는 말은 고객 등록 뒤 상세 점검 안내에만 나와요. 그 점검의 비용과 범위는 페이지에 없어요.
넣기 전에 알아 둘 점은요?
페이지에 개인정보 처리 안내, 넣은 주소와 결과를 저장하는지, 약관이 하나도 없어요. 맨 아래에는 업체 이름과 이메일만 있어요. 그래서 이렇게 쓰는 게 맞다고 봐요.
- 넣어도 되는 것: 내가 운영하거나 점검을 허락받은 공개 주소만. 티스토리·네이버 블로그 같은 서비스 주소나 공용 호스팅은 남의 서버일 수 있어요
- 넣지 말 것: 회사 내부 시스템 주소, 아직 공개 안 한 서버, 남의 서버 주소. 페이지는 “공격성 요청은 보내지 않는다”고 적었지만, 넣은 주소가 어디에 남는지는 알 수 없어요
- 결과는 캡처해서 내 컴퓨터에 두기: 다시 들어가면 결과가 남는지도 안내가 없어요
어디에 쓸 만한가요?
내 사이트가 밖에서 어떻게 보이는지 처음 훑어보는 용도로는 쓸 만해요. 이번에는 24초 만에 열린 포트, 서버 버전 노출, 빠진 보호 머리글이 한 화면에 정리됐습니다.
“CRITICAL 8″을 보고 놀라기보다, 실제 설치된 버전과 보안 수정이 들어갔는지 확인할 목록으로 쓰는 게 맞아요.
함께 읽을 글
- 앱 뜯어보는 AI 도구 REA, 깃허브 별 32만 개보다 먼저 볼 것
- 챗GPT 크롬 확장, 열린 탭 비교와 양식 채우기 시켜 보니
- 구글 젬마 4, 16GB 맥미니에서 무료로 돌려 보니
2026년 10월 21일 기준.
참고한 자료