정리 기록
확인한 날2026-10-19
다룬 것REA (Reverse Engineer Anything, AI 에이전트용 리버스 엔지니어링 도구)
비용REA는 무료 (MIT 오픈소스). 호퍼·IDA 같은 유료 분석 도구와 연결하는 AI 요금은 따로
깃허브 별324,913개 (10/19 13:29 기준)
설치필요 (Node.js, 깊은 분석은 기드라·호퍼·IDA 중 하나)
필자 확인공식 자료·숫자 확인까지, 직접 설치는 안 했어요
한 줄 결론REA는 소스 코드 없이 프로그램을 뜯어보게 AI 에이전트에 분석 도구를 이어 주는 무료 오픈소스예요. 10월 19일 깃허브 별이 32만 개를 넘었지만, 가짜 저장소가 악성코드를 퍼뜨린다는 신고가 있었고, 저작권법은 허락 없는 역분석을 호환 목적 같은 조건 아래에서만 예외로 열어 둬요.
REA라는 오픈소스 프로젝트의 깃허브 별이 10월 12일 11만 개에서 13일 20만 개로 하루 남짓 만에 뛰었어요(이탈리아 IT 블로그 팩트체크 글의 기록). “소스 없이 앱을 뜯어본다”는 설명과 함께 개발자 소식란마다 이름이 올라왔고요. 이번 글은 직접 깔아 보지 않고, 공식 저장소와 깃허브·npm 숫자, 법 원문을 확인하는 데까지만 했어요. 왜 그랬는지는 글 뒤쪽에 적었어요.
REA는 무엇을 하나요?
REA는 Reverse Engineer Anything의 줄임말이에요. 리버스 엔지니어링(역분석)은 이미 만들어진 프로그램을 소스 코드 없이 뜯어서 어떻게 돌아가는지 알아내는 일이에요. 보통은 기드라(Ghidra)나 IDA 같은 전문 도구를 사람이 다뤄요.
REA는 이 도구들을 클로드 코드, 코덱스, 커서, 제미나이 CLI 같은 AI 에이전트가 부를 수 있게 이어 주는 다리예요. AI가 바깥 도구를 부를 때 쓰는 규격인 MCP 서버로 붙어요. 공식 설명서(README)가 내세운 쓰임은 이 한 줄이에요. “다른 앱에서 마음에 드는 기능을 보면, 에이전트에게 REA로 조사하게 하라. 소스 없이 그 앱을 살펴보고, 기능이 어떻게 돌아가는지 설명하고, 근거를 보여 주고, 내 프로젝트용으로 만들어 준다.”
다룰 수 있는 대상은 C·C++ 같은 일반 프로그램, 일렉트론 앱(노션·슬랙처럼 웹 기술로 만든 데스크톱 앱), 안드로이드 APK, 웹사이트, 펌웨어까지 20가지가 넘어요. 다만 돌려주는 건 원래 소스 코드가 아니에요. 설명서 질문 답변에 따르면 일반 프로그램은 의사코드(사람이 읽기 쉽게 풀어 쓴 코드)와 어셈블리(기계어에 가까운 명령), 웹 기술 앱은 모듈과 그 관계를 돌려줘요. 이걸 보고 새로 코드를 짜는 건 연결된 AI의 몫이에요.
설치에는 Node.js가 필요해요(22.x는 22.19 이상, 24.x는 24.11 이상, 또는 26 이상). 일반 프로그램을 깊게 보려면 기드라·호퍼·IDA 가운데 하나가 따로 있어야 하고, 호퍼·IDA는 정식 라이선스를 직접 갖춰야 한다고 적혀 있어요. 윈도우용 기드라 연결은 아직 시험 단계예요.
깃허브 별 32만 개, 숫자는 진짜인가요?
10월 19일 오후 1시 29분(한국 시간) 깃허브 API로 직접 본 숫자는 별 324,913개, 포크(저장소를 복사해 간 수) 82,286개였어요. 앞의 팩트체크 글은 10월 14일 별을 234,477개로 적었으니, 닷새 만에 9만 개쯤 더 늘었어요.
10월에 갑자기 나타난 프로젝트는 아니에요. 저장소는 4월 14일에 만들어졌고, npm 패키지(rea-agents)는 7월 12일에 처음 올라와 지금 6.7.0까지 33개 판이 나왔어요. 깃허브 기여 집계로는 가장 많은 계정(morluto)이 1,928건, 다음 두 계정이 592건과 508건이에요.
npm 공식 통계로는 10월 10일부터 16일까지 일주일 동안 307,234번 내려받아졌어요. 다만 이 숫자에는 같은 사람의 반복 실행이나 자동화된 내려받기도 섞여서, 실제 사용자 수를 뜻하지는 않아요.
별을 누른 계정이 진짜 사람인지는 밖에서 확인할 길이 없어요. 별 누른 계정 목록을 깃허브 API로 받아 보려 했는데, 목록이 비어 돌아왔고 원인은 알 수 없었어요. 팩트체크 글도 “실제 독자의 별이 몇 개인지는 밖에서 누구도 말할 수 없다”고 적었어요. 별은 관심의 크기일 뿐, 품질이나 안전을 보증하지 않아요.
가짜 REA 저장소 악성코드 신고
10월 13일 공식 저장소에 경고 이슈(#2424)가 올라왔어요. rea-tools라는 이름의 다른 저장소가 공식 설명서를 그대로 베끼고 “윈도우용 실행 파일” 항목을 덧붙였다는 신고예요.
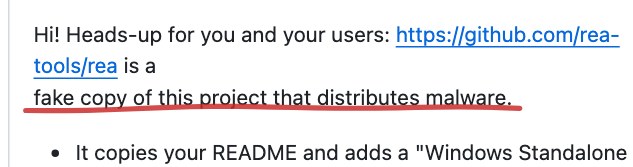
신고 글에 따르면 그 압축 파일(82.6MB)은 신고 시점까지 172번 내려받아졌고, 마이크로소프트 디펜더가 트로이 목마로 잡았어요. 바이러스토탈에서는 검사 엔진 45개 중 8개가 악성으로 표시했고요. 신고자는 저장소 이름이 공식 사이트 주소(rea.tools)와 헷갈리게 보이려고 지은 것 같다고 적었어요. 이 이슈는 지금 닫혀 있고, 10월 19일 깃허브 API로 그 가짜 저장소를 찾으면 “없음(404)”이 나왔어요. 지워진 이유는 알 수 없어요.
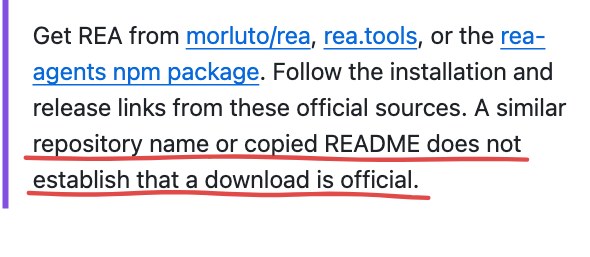
공식 설명서 맨 위에는 받을 곳이 세 군데로 적혀 있어요. 깃허브 morluto/rea, 사이트 rea.tools, npm 패키지 rea-agents예요. 지금 README에는 그래픽 화면이 있는 윈도우 설치 파일 안내가 없어요. npm에서 받을 때도 철자가 비슷한 다른 패키지가 아닌지 이름을 한 번 더 보는 편이 안전해요.
깔면 내 컴퓨터에서 무엇이 바뀌나요?
설치 명령(npx rea-agents setup)은 프로그램 하나만 까는 게 아니에요. 설치 안내 문서를 보면, 클로드 코드를 고르면 설정 파일(~/.claude.json)에 REA 서버를 등록하고 작업 지침(스킬)을 ~/.claude/skills에 복사해요. 그 뒤로는 클로드 코드로 여는 모든 프로젝트에서 REA를 부를 수 있어요. 바꾸기 전에 바뀔 내용을 보여 주고 확인을 받고, 원래 설정은 따로 남겨 둬요.
보안 정책 문서는 REA가 격리 공간(샌드박스)이 아니라고 적었어요. 믿을 수 없는 파일을 열면 내 계정 권한으로 분석 도구가 그 파일을 읽어요. 분석 자체는 내 컴퓨터에서 하지만, 분석 결과(의사코드, 프로그램 속 글자 등)는 연결된 에이전트가 받아 가고 거기에는 그 AI 회사의 데이터 정책이 적용돼요. 회사 프로그램이나 개인 자료가 든 파일이라면 이 점을 먼저 따져야 해요.
설치 안내는 CLAUDE_CONFIG_DIR로 따로 설정 폴더를 만들어 REA가 보이는 범위를 나누는 방법도 적어 뒀어요. 다만 이건 보이는 범위를 나누는 것이지 격리가 아니고, 이미 평소 설정에 등록한 REA는 따로 지워야 한다고 적혀 있어요.
남의 앱을 뜯어봐도 되나요?
여기서부터는 법률 자문이 아니라 원문을 옮긴 정리예요. 한국 저작권법 제101조의4는 정당하게 프로그램을 쓰는 사람이 “호환에 필요한 정보를 쉽게 얻을 수 없고 그 획득이 불가피한 경우”, 호환에 필요한 부분에 한해 허락 없이 프로그램코드역분석을 할 수 있다고 정했어요. 그렇게 얻은 정보는 호환 목적 밖에 쓰거나 남에게 넘길 수 없고, 원래 프로그램과 표현이 실질적으로 비슷한 프로그램을 만들거나 파는 데도 쓸 수 없어요.
이 조항은 허락 없는 코드역분석을 예외로 열어 둔 규정이에요. 분석한 것을 어디에 쓰는지, 앱 이용약관이 역분석을 따로 막는지, 보호 장치를 우회하는지는 또 따로 따져야 합니다.
REA 쪽 면책 문서도 돕지 않는 일을 적어 뒀어요. DRM(복제 방지 장치)·라이선스 확인 우회, 게임 핵 제작, 남의 소프트웨어 복제나 보호된 코드·자산 재현 등이에요. 쓸 곳으로는 보안 연구, 악성코드 분석, 호환성, 소프트웨어 보존, “내가 가졌거나 분석을 허락받은 소프트웨어”를 들었어요.
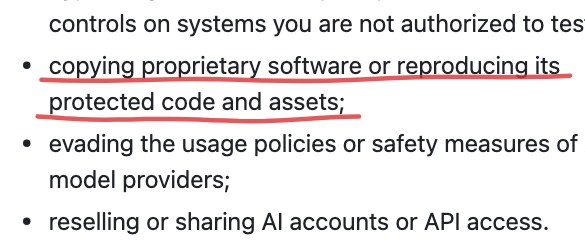
같은 저장소 안에서 결이 갈리는 부분도 있어요. README는 “다른 앱의 마음에 드는 기능을 내 프로젝트용으로” 만드는 쓰임과 노션 앱 분석 사례를 앞세우고, 면책 문서는 남의 소프트웨어 복제를 돕지 않는다고 해요. 어디까지가 기능을 이해하는 것이고 어디부터가 베끼는 것인지는 쓰는 사람이 판단해야 해요.
그래서 직접 깔아 보지 않았어요
이 도구의 화제가 된 쓰임은 남의 앱 기능을 뜯어 가져오는 것인데, 그걸 그대로 시험해 결과를 싣는 건 앞의 선에 걸릴 수 있어요. 또 설치가 클로드 코드 설정 전체를 바꾸는데, 제 컴퓨터의 클로드 코드는 다른 작업에도 쓰고 있어요. 그래서 이번 글은 공식 자료 확인까지만 했고, 공식 npm 패키지 자체의 코드나 설치 스크립트가 안전한지는 판단하지 않았어요.
공식 문서가 안내한 순서는 공식 경로(npm rea-agents)로 받고, 필요하면 별도 설정 폴더로 보이는 범위를 나누고, 내가 가졌거나 허락받은 프로그램을 대상으로 하는 거예요. 프로젝트가 직접 소개한 사례도 1996년 게임 DX-Ball의 소리 계산 함수 하나를 C로 되살려 원본과 3,205개 경우를 맞춘 결과예요. 프로그램 전체를 원래 소스로 되돌려 주는 도구는 아니에요.
함께 읽을 글
- 클로드로 PPT 만들어 보니: 고친 디자인을 ‘스킬’로 저장해 다시 쓰기
- 구글 젬마 4, 16GB 맥미니에서 무료로 돌려 보니
- AI 글 워터마크: 클로드는 이미, 챗GPT는 EU부터
2026년 10월 19일 기준.
참고한 자료
- morluto/rea 깃허브 저장소와 README
- morluto/rea DISCLAIMER.md
- morluto/rea 설치 안내(installation.md)
- morluto/rea 보안 정책(SECURITY.md)
- morluto/rea 이슈 #2424: 가짜 저장소 경고 (2026.10.13)
- npm rea-agents 패키지
- Pasquale Pillitteri, REA, AI reverse engineering at record pace on GitHub, what is true and what is not (2026.10.14)
- 저작권법 제101조의4(프로그램코드역분석)