정리 기록
겪은 날2026-10-24
다룬 것Node.js 보안 릴리스 (CVE-2026-111497, Brotli 압축 해제)
위험공격자가 보낸 Brotli 데이터를 풀면 메모리가 깨져 프로그램이 죽거나, 메모리가 새거나, 원격 코드 실행까지 갈 수 있음 (심각도 높음)
고친 버전Node.js 22.23.4 · 24.22.1 · 26.12.1
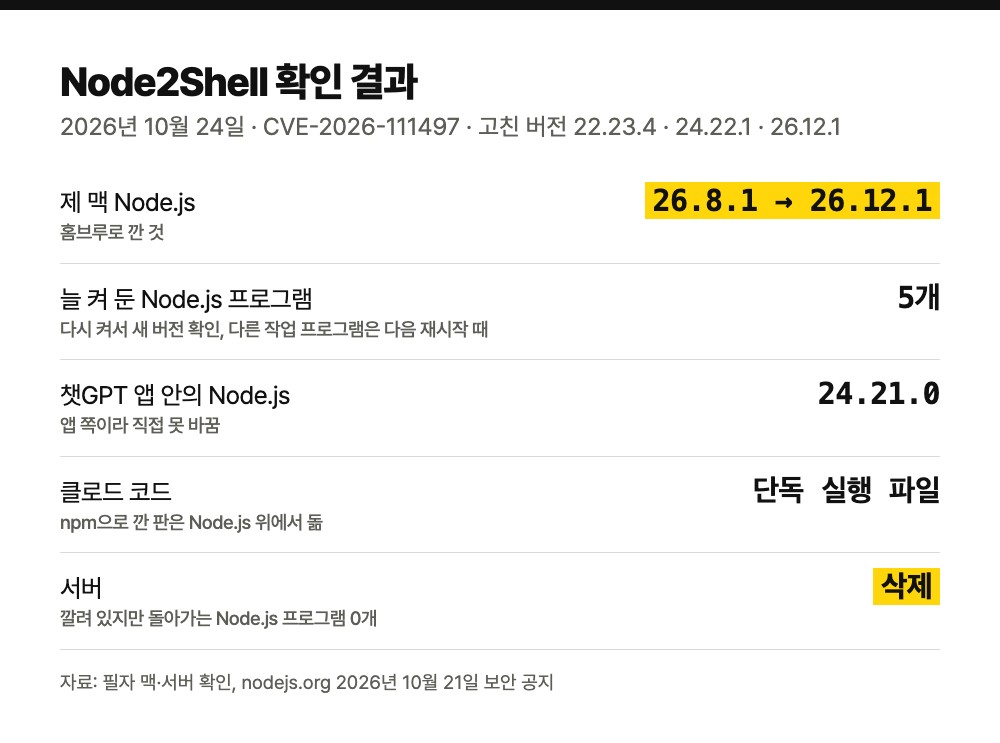
제 맥26.8.1 → 26.12.1로 올리고 늘 켜 두는 Node.js 프로그램 5개 다시 켬 (다른 작업이 띄운 프로그램은 다음 재시작 때)
제 서버깔려만 있고 돌아가는 Node.js 프로그램 0개 → 지움
한 줄 결론Node.js 22·24·26 버전은 공지에 적힌 고친 번호부터 안전해요. 실제로 위험한 건 밖에서 들어온 Brotli 압축 데이터를 푸는 프로그램이에요. 지원이 끝난 20 이하 버전은 고친 판이 없어요.
10월 24일 아침 스레드에서 “Node.js에 원격 코드 실행이 가능한 취약점 Node2Shell이 발견됐다”는 글을 봤어요. 패치는 10월 21일에 나왔고 고친 버전은 22.23.4, 24.22.1, 26.12.1이라는 내용이었어요. 제 맥에서는 게임 미리보기 서버, 작업 도구, AI 도구 연결 프로그램 같은 것들이 Node.js로 돌아요. 맥은 해당돼서 올렸고, 서버에는 쓰지도 않는 Node.js가 깔려 있어서 지웠어요. 해당 여부를 가르는 기준은 Node.js 공식 보안 공지를 따랐어요.
어떤 취약점인가요?
Node.js 안에는 Brotli(브로틀리)라는 압축 방식을 푸는 부품이 들어 있어요. 웹에서 파일이나 응답을 작게 만들어 보낼 때 많이 쓰는 압축이에요. Node.js 공식 공지에 따르면 이 부품이 잘못 만든 압축 데이터를 받았을 때, 오류로 끝내지 않고 “데이터가 더 필요하다”고 착각했어요. 그래서 8바이트짜리 내부 공간에 계속 데이터를 이어 붙였고, 그 공간 밖의 메모리까지 덮어썼어요.
공지에 적힌 결과는 세 가지입니다. 프로그램이 죽거나, 프로그램 메모리 내용이 새거나, 원격 코드 실행까지 갈 수 있어요. 원격 코드 실행은 밖에서 보낸 데이터로 서버에서 남의 코드가 돌아간다는 뜻이에요. 심각도는 높음(high)이에요. 이 취약점을 찾아 신고한 건 오픈AI의 코덱스 보안팀이라고 공지에 적혀 있어요.
Node2Shell은 공식 이름이 아니라 보안 업계에서 붙인 별명이에요. “nodejs2shell”처럼 Node.js를 붙여서 검색하는 분도 있는데, 같은 취약점이에요. 공식 번호는 CVE-2026-111497이에요.
내 프로그램도 위험한가요?
해당 버전의 Node.js에서, 공격자가 보낸 Brotli 데이터를 내 프로그램이 풀 때 문제가 생겨요. 공식 공지는 node:zlib(Node.js에 들어 있는 압축 도구)로 그런 데이터를 푸는 프로그램이라고만 적었어요. 보안 업체 사이코드(Cycode)는 구체적인 경우를 이렇게 나눴어요.
- Express 5, body-parser 2.x: 요청 본문의 Brotli를 자동으로 풀어서 해당돼요
- Express 4, body-parser 1.x: 요청 본문의 Brotli를 풀지 않아서 해당되지 않아요
- Koa 쪽 본문 해석 도구들, 요청 압축 해제를 켠 Fastify: 해당돼요
- 내장 fetch(): 받은 응답의 Brotli를 풀어요. 사용자가 넣은 주소로 요청을 보내는 프로그램이면 해당돼요
- 아무것도 붙이지 않은 기본 http 서버: 요청 본문의 Brotli를 풀지 않아요
사이코드는 10월 22일에 공개 공격 코드가 나왔고, Node.js 24.22.0 공식 이미지에서 코드 실행이 시연됐다고 적었어요. 10월 23일 기준으로 실제 공격 사례는 확인되지 않았다고 했고요.
어떤 버전으로 올려야 하나요?
공식 공지에 적힌 해당 버전은 Node.js 22, 24, 26이에요. 각 줄에서 고친 버전은 이래요.
- 22 버전: 22.23.4 이상
- 24 버전: 24.22.1 이상
- 26 버전: 26.12.1 이상
11월 11일에는 Node.js가 별개 취약점들(HTTP/2·TLS 쪽 등)을 고친 보안 업데이트를 또 냈어요. 지금 올린다면 22.23.5, 24.22.3, 26.13.1 이상으로 올리면 Node2Shell까지 함께 막혀요.
지원이 끝난 버전은 따로 고친 판이 없어요. 공식 공지는 보안 릴리스가 나오면 지원이 끝난 버전은 언제나 해당된다고 적었어요. 사이코드는 20 같은 지원 종료 버전은 지원되는 줄로 옮기라고 안내했고요.
어떻게 확인했나요?
터미널(명령어를 치는 검은 창)에서 세 가지를 봤어요. 아래 명령은 보기만 하고 아무것도 바꾸지 않아요.
제가 돌린 확인 명령 (맥OS, 2026-10-24, 보기만 함)
node -v
which -a node
lsof -nP -iTCP -sTCP:LISTEN | grep -i node
- node -v는 기본으로 쓰는 Node.js 버전이에요. 제 맥은 26.8.1이었어요. 26 줄에서 고친 26.12.1보다 낮으니 해당이에요
- which -a node는 명령 경로(PATH)에서 찾을 수 있는 Node.js 위치를 보여 줘요. 앱 안에 들어 있는 Node.js나 nvm으로 따로 깐 버전은 여기 안 나올 수 있어요
- 마지막 줄은 Node.js로 접속을 받고 있는 서버 목록이에요. 접속을 받지 않는 백그라운드 도구는 안 잡혀요. 제 맥에서는 미리보기 서버와 작업 도구 서버가 여러 개 떠 있었어요
앱 안에 따로 들어 있는 Node.js도 있어요. 제 맥에서는 챗GPT 데스크톱 앱 안에 24.21.0이 들어 있었어요. 이건 앱 쪽이라 제가 바꿀 수 없어요. 클로드 코드는 제 맥에서 Node.js 위에서 도는 방식이 아니라 단독 실행 파일로 깔려 있었어요. npm으로 깐 클로드 코드라면 Node.js 위에서 돌아요.
맥은 어떻게 올렸나요?
저는 Node.js를 홈브루(맥용 프로그램 설치 도구)로 깔아 써요. 처음 확인했을 때 제 맥의 홈브루 목록에 뜬 최신은 26.12.0이었어요. 고친 26.12.1이 아니었죠. 홈브루 목록을 새로 받은 뒤에야 26.12.1이 보였어요.
제가 돌린 업데이트 명령 (맥OS, 홈브루로 깐 Node.js만 해당)
brew update
brew upgrade node
node -v
이 명령은 홈브루의 node 패키지로 깐 경우에만 해당돼요. node@22처럼 버전을 지정해 깐 패키지나 nvm, 도커 이미지는 각자 방식으로 올려야 해요.
올린 뒤에도 할 일이 하나 더 있었어요. 이미 떠 있던 프로그램은 옛 버전으로 계속 돌거든요. 그래서 제 맥에서 늘 켜 두는 Node.js 프로그램 5개를 다시 켰어요. 다시 켠 뒤 5개 모두 26.12.1로 도는 걸 확인했어요. 다른 작업 중에 켜 둔 미리보기 서버들은 그 작업을 다시 시작할 때 새 버전으로 뜨게 두었습니다.
서버는 왜 지웠나요?
서버에도 Node.js가 깔려 있었어요. 버전은 고치기 전 것이었어요. 그런데 돌아가는 Node.js 프로그램이 0개였어요. 쓰지 않는 Node.js였던 거예요.
그래서 올리는 대신 지웠어요. 지우기 전에 Node.js를 쓰는 서비스나 예약 작업이 있는지 먼저 봤고, 없었어요. 지운 뒤에는 서버에서 돌던 서비스가 그대로 도는지 확인했어요. 모두 정상이었어요.
그래서 Node2Shell은 어떻게 하면 되나요?
결론은 쓰는 Node.js는 고친 번호 이상으로 올리고, 안 쓰는 Node.js는 지우는 거예요. Node2Shell은 Node.js가 들어 있다는 것만으로 뚫리는 취약점은 아니에요. 밖에서 들어온 Brotli 데이터를 푸는 프로그램이 위험해요. 저는 제 프로그램이 어디서 압축을 푸는지 하나하나 따지는 대신 버전을 올렸어요. 그리고 올린 뒤 떠 있던 프로그램을 다시 켜서 새 버전이 적용된 걸 확인했어요.
함께 읽을 글
2026년 11월 12일 기준.
참고한 자료