사용 기록
써 본 날2026-11-06
써 본 것클로드 코드 2.1.319 (터미널에서 쓰는 클로드), 애플 실리콘 맥미니
비용추가 비용 없음 (쓰던 클로드 코드 요금제 안)
설치따로 깔 건 없음 (확인 명령 한 줄, 훅은 설정 몇 줄과 짧은 스크립트)
회사 자료쓰지 않음 (제 세션 기록에서 숫자만 셈, 시험은 맥 안에서만)
난이도터미널 조금
결과9월 11일 이후 도구 호출 99,479번 중 User-Agent를 직접 넣은 건 374번, 그중 메일 아이디가 들어간 건 1번. 기본 차단 장치는 맥 안 시험 2번을 모두 통과시켰고, 직접 만든 훅은 2번 모두 막음
한 줄 결론기본 장치가 켜져 있어도 제 맥에서는 막지 않았어요. 직접 만든 훅은 같은 시험을 막았지만, 글자를 보고 막는 방식이라 빈틈은 남아요.
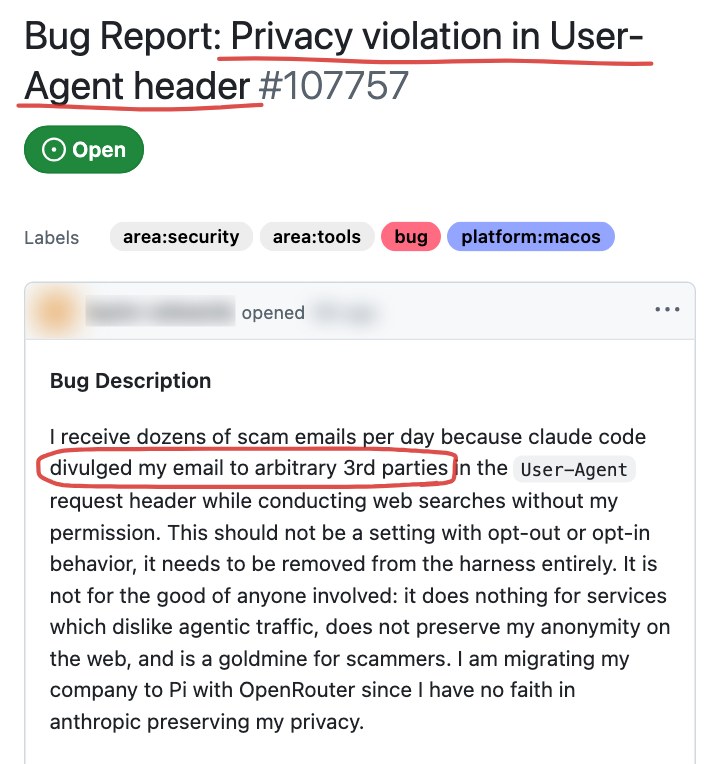
11월 6일 오후에 글감 레이더(제가 맥에서 돌리는 소식 모음)를 돌렸더니 “Claude Code sends your email address to websites”라는 글이 해커뉴스에서 올라와 있었어요. 클로드 코드가 웹 요청을 보낼 때 사용자 이메일을 머리글에 넣어서, 스팸이 하루 수십 통씩 온다는 신고였어요.
저도 맥미니에서 클로드 코드를 계속 돌리고 있거든요. 그래서 제 기록에도 있는지 세어 봤어요. 메일 아이디가 실제로 나간 적이 한 번 있었고, 기본으로 켜진 차단 장치는 제 맥 시험에서 막지 않았어요.
클로드 코드가 이메일을 어떻게 보냈나요?
신고 글은 클로드 코드 깃허브 이슈 #107757이에요. 한국 시각 11월 6일 오전 7시쯤 올라왔고, 신고자는 2.1.318을 쓰고 있었어요.
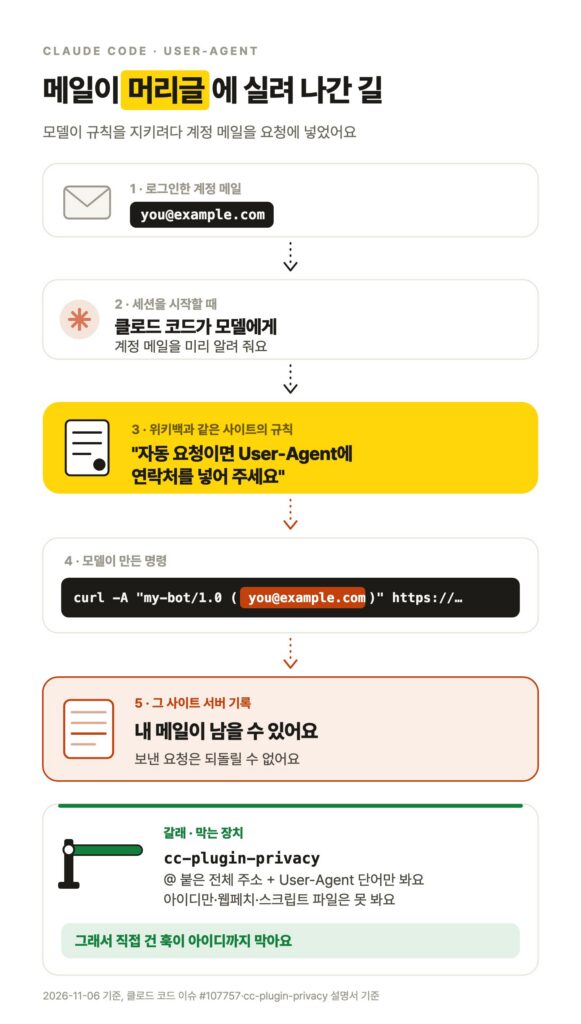
User-Agent는 웹 요청에 붙는 머리글 중 하나예요. “이 요청을 보내는 프로그램은 누구다”라고 밝히는 칸이에요. 위키백과 같은 곳은 자동으로 요청하는 프로그램이면 이 칸에 연락처를 넣어 달라는 규칙을 두고 있어요.
클로드 코드는 로그인한 계정의 이메일을 모델에게 미리 알려 주거든요. 이슈 댓글에 나온 설명으로는, 모델이 위키백과 같은 곳의 규칙을 따르려다 curl 명령의 User-Agent에 그 이메일을 넣은 것입니다. 일부러 만든 기능이 아니라 모델이 알아서 한 행동이라는 설명도 같이 나왔어요.
계정 이메일이 모델에게 넘어간다는 지적은 처음이 아니에요. 7월 25일에 올라온 이슈 #81138이 같은 문제를 짚었고, 11월 6일 기준으로 아직 열려 있어요.
제 맥에서도 이메일이 나갔나요?
나갔어요. 전체 주소는 아니고 메일 아이디 부분이에요.
맥미니에 남은 클로드 코드 세션 기록을 전부 셌어요. 남아 있는 가장 오래된 기록이 9월 11일이라 그 뒤만 볼 수 있었어요. 보조 작업자(서브에이전트) 기록까지 2,208개 파일이에요.
- 도구 호출: 99,479번
- User-Agent를 직접 넣은 명령: 374번
- 그중 제 메일 주소나 아이디가 들어간 것: 1번
그 한 번은 10월 7일 게임 작업 세션이었어요. 클로드가 위키데이터(위키백과 쪽 자료 저장소)에 게임 정보를 물으면서 User-Agent를 ○○-research/1.0 (내아이디 local) 꼴로 만들었어요. 명령은 실제로 실행됐고 답도 받았어요. 위키데이터 쪽 서버 기록에 남았는지는 제가 확인할 수 없지만, 남아 있을 수 있어요.
제가 만든 스크립트 파일도 찾아봤는데, User-Agent에 제 메일을 박아 둔 파일은 없었어요. 스팸이 늘었는지는 솔직히 잘 모르겠어요. 그대로인 것 같기도 해요. 그래도 제가 시킨 적 없는 정보가 나간 건 맞아요.
2.1.317부터 생긴 차단 장치는 막아 주나요?
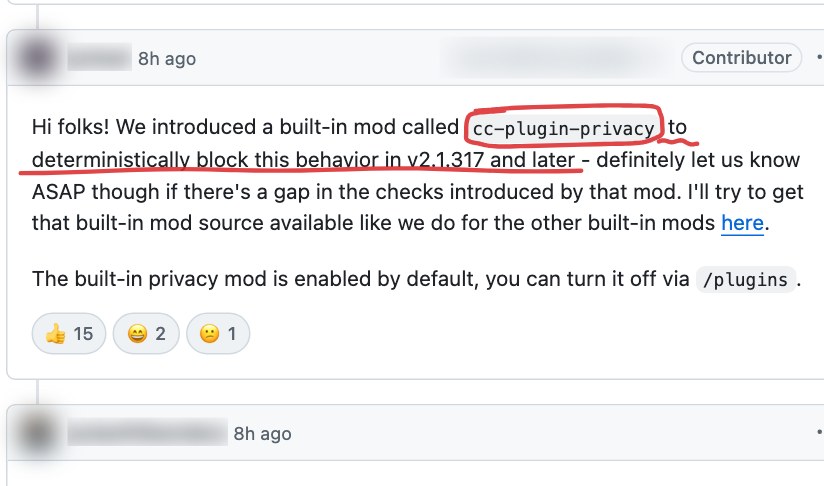
이슈 답글과 해커뉴스의 클로드 코드 팀원 글에서 이렇게 밝혔어요.
- 2.1.317부터
cc-plugin-privacy라는 기본 장치를 넣었고 처음부터 켜져 있다 - 다음 버전에서 모델에게 주는 내용에서 계정 이메일을 뺀다. “다음 주 초”에 나올 예정이고, 11월 6일 기준으로는 아직 안 나왔다
- 안정판 채널은 아직 2.1.311이라 2.1.317 이상으로 올려야 한다
- 이 장치도 클로드가 스크립트를 써서 직접 돌리는 경우까지 다 막지는 못한다
제 맥은 2.1.319였고 이 장치도 켜져 있었어요. 그래서 실제로 막는지 시험했어요. 밖으로 아무것도 안 나가게 echo로 글자만 찍고 버리는 명령을 클로드 코드에게 시켰어요. 전체 주소는 클로드 코드에 로그인한 그 계정 메일을 그대로 넣었어요.
echo 'User-Agent: test <내 전체 메일 주소>' > /dev/null: 실행됨echo 'User-Agent: test (내아이디 local)' > /dev/null: 실행됨
둘 다 그냥 실행됐어요. 첫 번째는 장치 설명서에 막는다고 적힌 모양인데도요. 설명서에는 따로 깐 플러그인의 훅이 이 장치를 덮어쓸 수 있다고 나와 있어서, 제가 깐 플러그인과 훅을 다 빼고(--setting-sources project) 첫 번째를 한 번 더 시켜 봤어요. 기본 플러그인만 켜진 상태였는데 그래도 실행됐어요. 두 번째는 설명서대로라면 원래 안 막는 모양입니다. 같은 이슈 댓글에도 2.1.317과 2.1.318에서 똑같이 안 막혔다는 신고가 있어요. 그 사람은 데스크톱 앱 안에서 쓰는 클로드 코드로도 시험했는데 결과가 같았대요.
장치 원본 설명서를 보면 @가 붙은 전체 주소만 찾거든요. 그리고 아래 경우는 검사하지 않는다고 직접 적어 뒀어요.
- 웹페치(WebFetch)·웹검색 도구와 MCP 도구
- 스크립트 파일에 적어 두고 실행하는 경우
- 변수나
$(git config user.email)처럼 실행 중에 만든 값
제 10월 7일 사례가 딱 아이디만 나간 경우라, 장치가 제대로 돌았어도 못 막았을 거예요.
내 기록에도 남았는지 어떻게 확인하나요?
클로드 코드는 세션 기록을 ~/.claude/projects 폴더에 남겨요. 거기서 User-Agent 쪽 글자만 뽑고 내 아이디가 있는지 보면 돼요. 맥이나 리눅스 터미널에서 내아이디 자리에 메일의 @ 앞부분을 넣어 돌리세요.
터미널에 붙여 넣는 명령
grep -rhoE "(-A |--user-agent|[Uu]ser-[Aa]gent)[^,}]{0,100}" ~/.claude/projects | grep -i "내아이디"아무것도 안 나오면 남은 기록 안에 이런 모양으로 직접 넣은 적은 없다는 뜻이에요. 변수나 스크립트 파일로 보낸 건 이 명령으로 안 잡혀요. 무언가 나오면 grep -rl "내아이디" ~/.claude/projects로 그 기록 파일을 찾아 열어 보세요. 어느 사이트로 보냈는지는 거기서 보여요.
기록은 지워지기도 해서 오래전 일은 안 남아 있을 수 있어요. 데스크톱 앱에서 쓴 클로드 코드 기록도 같은 폴더에 남는지는 확인하지 못했어요.
고쳐진 버전이 나오기 전까지 어떻게 막나요?
먼저 버전부터 보세요. 터미널에서 claude --version을 쳐서 2.1.317보다 낮으면 claude update로 올려요. 올린 뒤에도 2.1.317 아래면 안정판 채널이 아직 2.1.311이라서일 수 있어요. 그다음 클로드 코드 안에서 /plugins를 열어 cc-plugin-privacy가 켜져 있는지 봐요.
그래도 제 맥처럼 안 막힐 수 있으니 훅을 하나 걸었어요. 훅은 클로드 코드가 명령을 실행하기 직전에 내 프로그램을 먼저 돌려 보는 설정이에요. 프로그램이 “막아”라고 답하면(종료 코드 2) 명령이 실행되지 않아요.
제 훅은 이렇게 막아요.
- 명령에 제 메일 주소나 아이디가 있고,
curl·wget·웹 주소·User-Agent처럼 밖으로 나가는 모양이면 막아요 - 웹페치 주소에 메일이나 아이디가 있으면 막아요
- 스크립트 파일을 쓸 때 메일·아이디와 User-Agent가 같이 들어 있으면 막아요
- 메일 주소는 코드에 적지 않고, 실행할 때마다 클로드 로그인 정보(
~/.claude.json)에서 읽어요
git -c user.email=…처럼 밖으로 나가지 않는 명령은 그대로 통과시켜요. 직접 짜기 어려우면 아래 프롬프트를 클로드 코드에 붙여 넣어 만들게 할 수 있어요. 이 프롬프트로 만든 훅은 제 훅과 똑같지 않으니, 마지막 줄처럼 꼭 시험해 보세요.
그대로 붙여 넣는 프롬프트
내 메일 주소가 밖으로 나가는 걸 막는 PreToolUse 훅을 만들어 줘.
- 내 메일은 ~/.claude.json 의 oauthAccount.emailAddress 에서 실행할 때마다 읽어. 코드에 적지 마.
- 찾을 것: 전체 주소, @ 앞 아이디, @ 를 %40 으로 바꾼 꼴. 대소문자 무시. 아이디가 4자보다 짧으면 아이디는 빼고 전체 주소만 봐.
- Bash: 위 글자가 있고 curl·wget·http 주소·User-Agent 중 하나가 같이 있으면 막아.
- WebFetch: 주소나 프롬프트에 위 글자가 있으면 막아.
- Write·Edit: 쓰는 내용에 위 글자와 User-Agent 가 같이 있으면 막아.
- 막을 땐 종료 코드 2, 이유는 stderr 에 한 줄로.
- 스크립트는 ~/.claude/hooks/ 에 두고, ~/.claude/settings.json 의 hooks.PreToolUse 에 matcher "Bash|WebFetch|Write|Edit" 로 등록하는 줄은 나한테 보여 줘. 등록은 내가 할게.
- 다 만들면 echo 'User-Agent: test (내 메일의 @ 앞부분)' > /dev/null 같은 명령으로 막히는지 시험해 줘.
등록을 직접 하게 한 데는 이유가 있어요. 저는 자동 모드로 쓰는데, 클로드가 전역 설정 파일을 고치려 하자 “자기 설정 고치기”라며 막혔거든요. 그래서 자동 모드를 끄고 제가 허락한 뒤에 넣었어요.
넣기 전에 먼저 시험용 폴더의 프로젝트 설정(.claude/settings.json)에 같은 훅을 걸고 아까 그 echo 두 개를 다시 시켰어요. 이번엔 둘 다 실행 전에 막혔어요. 10월 7일 위키데이터 명령을 그대로 훅에 넣어 봐도 막혔어요. 아이디가 4자보다 짧으면 다른 낱말과 겹쳐서 아이디는 안 봐요.
훅으로도 못 막는 건 뭔가요?
제 훅도 글자를 보고 막는 거라 빈틈이 있어요.
- 메일을 변수에 담거나 다른 꼴로 바꿔서(base64 같은 것) 보내면 못 봐요
- 디스코드 같은 MCP 도구는 검사하지 않아요
- 아이디가 깃허브 이름과 같으면
git clone https://github.com/아이디/…같은 명령도 같이 막혀요 - 스크립트 파일에 User-Agent 말고 다른 방법으로 메일을 적으면 못 봐요
그래서 지금 할 일은 두 가지예요
결론은 확인 한 번, 막기 하나예요. 먼저 위 grep 명령으로 내 기록에 메일이나 아이디가 User-Agent로 나간 적이 있는지 봐요. 제 맥처럼 한 번이라도 나왔다면 그 기록 파일에서 어느 사이트였는지 확인해 두면 돼요.
그다음 고쳐진 버전이 나오기 전까지는 기본 차단 장치만 믿지 말고 훅을 하나 걸어 두는 게 저한테는 맞았어요. 예고된 다음 버전은 계정 이메일을 모델에게 주는 내용에서 빼는 조치예요. 다만 git 설정이나 파일에 적힌 메일까지 사라지는 건 아니에요. 저는 그 버전이 나온 걸 claude --version으로 확인할 때까지 확인 명령과 훅을 그대로 쓰고 있어요.
함께 읽을 글
- codex exec가 멈출 때 막는 법, 입력 하나만 닫으면 끝나요
- 테일스케일 SSH 취약점 경고, 제 맥은 SSH가 꺼져 있었고 업데이트는 하나 필요했어요
- 클로드 코드 토큰 줄이는 RTK, 제 맥 기록은 88%인데 명령별로 보면 달랐어요
2026년 11월 6일 기준.
참고한 자료