확인 기록
확인한 날2026-11-05
다룬 것승리의 여신: 니케 PC 런처 (퍼블리셔 레벨 인피니트, 개발 시프트업)
확인한 자료레벨 인피니트 사과문(11/5 보도), 독립 연구자 분석 보고서, 국내외 게임 매체 보도
해당하는 사람9월 27일 15시 41분 이후 윈도우 PC 런처를 한 번이라도 켠 사람 (회사 발표, 모바일은 영향 없음)
직접 해 본 것없음. 제 PC에는 니케가 깔려 있지 않아요
한 줄 결론9월 27일 15시 41분 이후 PC 런처를 켰다면 점검 대상이에요. 회사는 런처의 보안 기능이 11월 5일 오전 8시부터 악성 프로그램을 자동으로 찾아 지운다고 밝혔고, 런처를 켜지 않고 직접 확인하는 방법도 있어요.
11월 4일 새벽, 니케 PC 런처가 해킹됐다는 이야기가 국내외 커뮤니티에 빠르게 퍼졌어요. 그날 낮 레벨 인피니트가 “PC 런처의 스크립트 파일이 제3자에게 변조됐을 수 있다”고 짧게 발표했고, 저녁엔 시프트업 김형태 대표가 X에 사과문을 올렸어요. 11월 5일 오전에는 레벨 인피니트가 경위와 점검 대상, 조치 방법을 담은 사과문을 냈어요. 저는 니케를 하지 않지만, 런처 하나로 비밀번호와 지갑까지 노릴 수 있는 일이라 회사 안내와 독립 분석을 함께 정리해 뒀어요.
무슨 일이 있었나요?
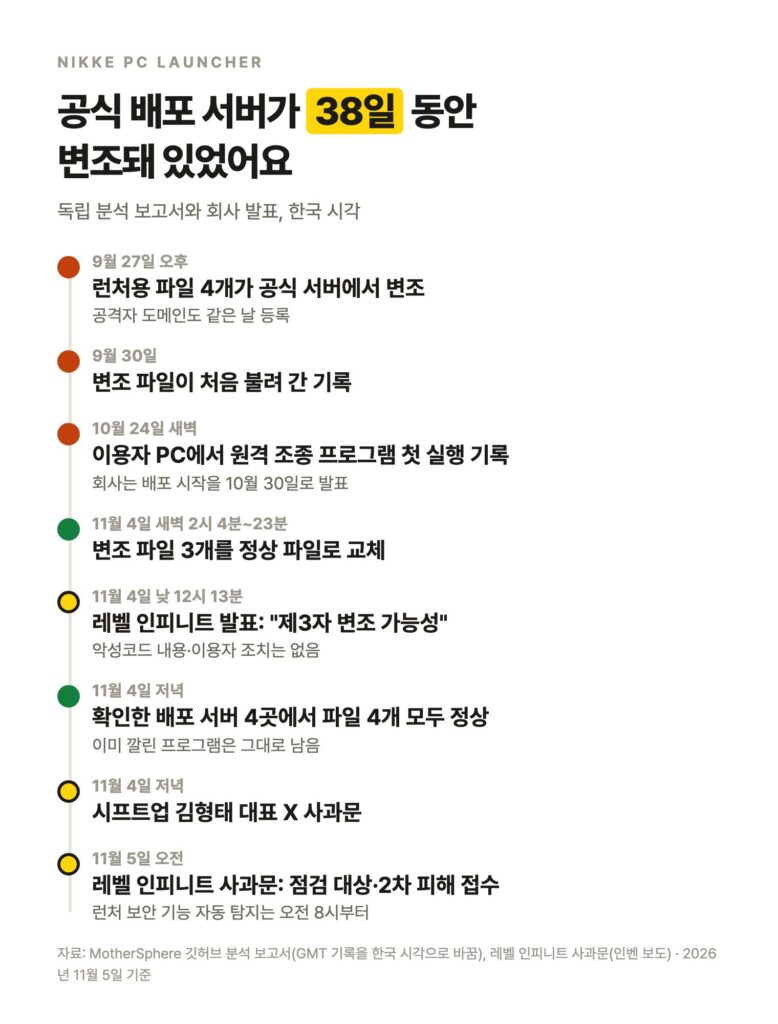
독립 보안 연구자가 깃허브에 올린 분석 보고서에 따르면 흐름은 이래요. 시각은 한국 시각이에요.
- 9월 27일 오후: 레벨 인피니트 공식 배포 서버(CDN)에 있던 런처용 자바스크립트 파일 4개가 변조됨
- 10월 24일 새벽: 이 파일을 받은 런처에서 원격 조종 프로그램이 실행된 가장 이른 기록
- 10월 29일 0시 46분쯤: 원본 서버에서 파일 1개 정리(일부 배포 서버는 변조본을 더 내보냄)
- 10월 29일: 니케 4주년 업데이트(인벤)
- 11월 4일 새벽 2시 4분~2시 23분: 변조 파일 중 3개가 정상 파일로 바뀜
- 11월 4일 낮 12시 13분: 레벨 인피니트 공식 발표
- 11월 4일 저녁: 보고서 작성자가 확인한 배포 서버 4곳에서 파일 4개 모두 정상
보고서는 공식 서버에서 바뀐 파일이 런처에서 실행돼 원격 조종 프로그램을 내려받았다고 설명해요. 이용자가 이상한 파일을 받거나 링크를 누른 게 아니라, 공식 배포 경로가 오염된 경우예요.
회사는 사과문에서 무엇을 밝혔나요?
11월 5일 인벤 보도에 따르면 레벨 인피니트 사과문의 내용은 이래요.
- 경위: 9월 27일 일부 게임 서비스에 쓰던 도메인(insightjs.com)이 제3자에게 탈취됐고, 같은 날 런처가 내려받는 공식 파일 4개가 변조됐다. 10월 30일부터 변조된 파일을 통해 이용자 PC에 악성 프로그램이 배포됐다
- 정리: 11월 4일 이상을 확인해 파일 3개를 교체했고, 나머지 1개도 같은 날 배포 서버 캐시를 갱신했다. 모바일 버전은 영향을 받지 않았다
- 점검 대상: 9월 27일 15시 41분 이후 윈도우 PC 런처를 한 번이라도 실행한 이용자
- 2차 피해: 게임 이용 피해, 외부 서비스 계정 피해, 금전 피해는 공식 고객센터에서 접수하고 확인 뒤 대응 방안을 검토한다
- 보상과 재발 방지: 게임 안 보상을 준비 중이고, 보안 감시 강화와 런처 외부 파일 검증 체계를 만들겠다
“게임을 즐기기 위해 실행한 공식 프로그램이 오히려 이용자의 안전을 위협할 수 있었다는 것은 결코 있어서는 안 될 일”이라는 사과도 들어 있어요. 회사가 밝힌 배포 시작일(10월 30일)은 독립 보고서의 가장 이른 실행 기록(10월 24일)보다 늦어요. 점검 대상은 회사도 9월 27일부터로 잡았어요.
무엇이 깔리고, 무엇을 할 수 있나요?
보고서에 따르면 런처가 켜져 있는 동안 공격자가 원격으로 PC를 조종할 수 있는 프로그램이에요. 할 수 있는 일로 적힌 건 이래요.
- 아무 명령이나 프로그램 실행, 파일 열람과 내려받기
- 모든 모니터 화면 캡처
- 크롬 계열 브라우저에 저장된 비밀번호·쿠키, 파이어폭스 로그인 파일 수집
- SSH 키, 클라우드·개발 도구·AI 도구 설정 파일 읽기
- 크롬 지갑 확장 프로그램 28종의 데이터 수집
- 런처를 꺼도 크롬이 불러가는 DLL을 심어 계속 동작
실제로 감염된 PC가 몇 대인지는 제가 확인한 자료에는 숫자가 없어요.
내 PC는 해당되나요?
9월 27일 15시 41분 이후 니케 윈도우 PC 런처를 한 번이라도 켰다면 점검 대상입니다. 회사가 사과문에서 밝힌 기준이에요.
모바일 앱은 영향을 받지 않았다고 회사가 밝혔어요.
스레드 등에 돈 “델타포스, 듄, 펍지 모바일도 같은 피해” 목록은 근거가 없어요. 나무위키는 이 목록의 출처가 4chan에 올라온 이미지 하나이고, 생성형 AI 이미지로 보여 믿기 어렵다고 적었어요. 지금까지 실제로 확인된 배포 경로는 니케 PC 런처뿐이에요.
어떻게 점검하나요?
회사는 두 가지 길을 안내했어요. 하나는 공식 PC 클라이언트의 보안 기능(ACE)이 11월 5일 오전 8시부터 악성 프로그램을 자동으로 찾아 지우는 방법이에요. 다른 하나는 런처를 켜지 않고 직접 확인하는 수동 점검 가이드로, 네트워크 차단, 게임과 런처 종료, 로그 파일 확인, 레지스트리와 DLL 정리, 비밀번호 변경, API 키 재발급, 백신 전체 검사 순서예요. 회사는 수동 점검이 파일과 레지스트리를 고치는 일이라 안내된 항목만 정확히 따르라고 했어요.
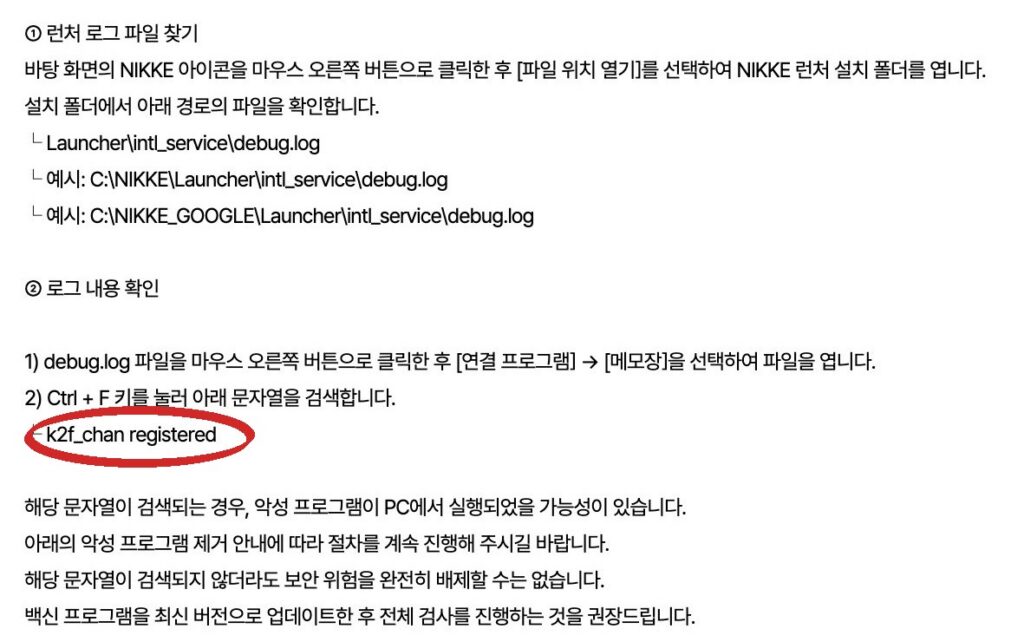
회사 수동 점검 가이드의 첫 단계도 런처 기록 파일에서 k2f_chan registered를 찾는 거예요. 찾지 못해도 위험을 완전히 배제할 수는 없다고 회사도 적었어요.
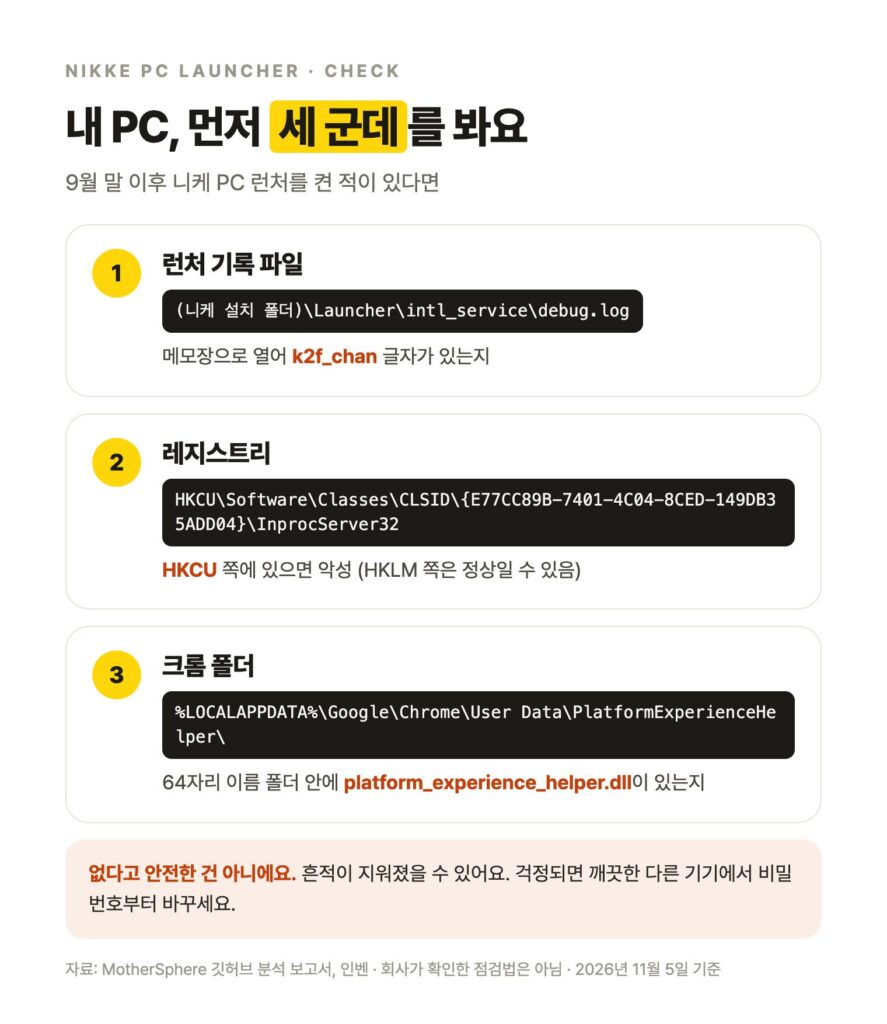
아래는 독립 분석 보고서가 먼저 공개한 점검 위치예요. 회사 가이드의 레지스트리 항목({E77CC89B-…})과 같아요.
보고서가 안내한 방법 중 가장 간단한 건 런처 기록 파일 확인이에요. 니케 설치 폴더의 Launcherintl_servicedebug.log를 메모장으로 열고 k2f_chan을 찾아요. 감염 흔적이 있다면 “k2f_chan registered”, “agent started as (내 컴퓨터 이름)” 같은 줄이 남을 수 있어요.
독립 분석이 안내한 점검 위치 (윈도우)
1. 런처 기록: (니케 설치 폴더)Launcherintl_servicedebug.log
   → "k2f_chan" 글자가 있는지

2. 레지스트리: HKCUSoftwareClassesCLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}InprocServer32
   → HKCU 쪽에 있으면 악성 (HKLM 쪽은 정상일 수 있음)

3. 크롬 폴더: %LOCALAPPDATA%GoogleChromeUser DataPlatformExperienceHelper
   → 64자리 16진수 이름 폴더 안에 platform_experience_helper.dll 이 있는지
   (PlatformExperienceHelper 폴더 자체는 정상 크롬 폴더)
다만 기록에 k2f_chan이 없다고 안전하다고 단정할 수는 없어요. 국내 보도도 같은 주의를 붙였어요. 보고서 작성자는 파일을 읽기만 하는 점검 도구도 깃허브에 따로 공개했어요.
걸렸거나 걱정되면 무엇부터 하나요?
보고서가 안내한 순서는 이래요. 회사 수동 점검 가이드와 큰 순서는 같아요.
- 보고서는 런처를 다시 켜기 전에
%APPDATA%nikke_launchertbs_cache폴더를 지우라고 했어요. 예전 변조 파일이 이 캐시에 남아 있을 수 있어서예요. 회사는 런처를 켜면 보안 기능이 자동 점검한다고 했으니, 둘 중 어느 길로 갈지 정하고 하나씩 따르는 게 덜 헷갈려요 - 감염 흔적이 있으면 인터넷을 끊고, HKCU의 레지스트리 키를 지운 뒤 재부팅하고, 그다음 DLL이 든 64자리 폴더를 지워요. PlatformExperienceHelper 폴더 전체는 지우지 않아요. 공격자가 아무 명령이나 실행할 수 있었던 만큼 윈도우 재설치도 검토 대상이에요
- 깨끗한 다른 기기에서 비밀번호를 바꿔요. 니케 계정부터 이메일, 디스코드, 은행, 브라우저에 저장해 둔 비밀번호 순이에요. 2단계 인증을 켜고 모든 기기에서 로그아웃해요
- 개발 도구 키(SSH, API 토큰)는 새로 발급하고, 가상화폐는 새 지갑으로 옮겨요
배포 서버의 파일이 정상으로 돌아왔어도 이미 깔린 프로그램까지 지워 주지는 않아요. 피해가 있었다면 회사 고객센터의 2차 피해 접수를 쓰면 돼요.
2026년 11월 5일 기준.
참고한 자료
- MotherSphere, NIKKE PC launcher compromise (Nov 2026) 분석 보고서 (깃허브)
- 인벤, 레벨 인피니트 “니케 PC 런처 이슈에 사과…2차 피해 발생 사항도 접수” (2026.11.5)
- 인벤, 김형태 대표 “니케 PC 런처 이슈에 사과…모든 역량 총동원해 방안 찾는 중” (2026.11.4)
- 인벤, 이슈: 니케 PC 런처 해킹 의혹 (2026.11.4)
- Game8, NIKKE PC Launcher Files Were Reportedly Compromised for Over a Month (2026.11.4)
- Siliconera, Goddess of Victory: NIKKE PC Launcher Tampered With by Third Party (2026.11.3)
- 나무위키, 2026년 승리의 여신: 니케 PC 클라이언트 해킹 사고