사용 기록
확인한 날2026-10-26
확인한 것테일스케일(기기끼리 사설망을 만들어 주는 VPN) 맥 앱
비용확인·업데이트에 든 비용 없음
설치이미 쓰던 것, 업데이트만 (1.102.3 → 1.104.2)
결과테일스케일 SSH 꺼져 있음, 인증서 공지 때문에 업데이트
난이도터미널 조금 + 관리자 비밀번호
한 줄 결론경고 글이 말하는 테일스케일 SSH 기능은 제 맥에서 꺼져 있었어요. 원문 보고서는 읽지 못했어요. 대신 10월 21일 공지(TS-2026-013) 때문에 1.104.2로 올렸어요.
10월 26일 오전, 스레드에서 테일스케일 경고 글 두 개가 눈에 들어왔어요. 하나는 “테일스케일로 연결한 원격 서버의 루트 권한이 뚫린 사례가 나왔다”는 글이었고, 다른 하나는 “긴급 경고”라는 제목의 점검표 그림이었어요. 함께 걸린 해외 보안 매체 기사 제목은 “패치되지 않은 테일스케일 SSH 결함이 해킹된 기기에서 다른 서버 루트까지 닿게 할 수 있다”였어요. 저는 맥미니와 폰을 테일스케일로 묶어 쓰고 있어서, 클로드 코드(터미널에서 쓰는 클로드)에 바로 확인을 맡겼습니다.
테일스케일 SSH가 뭔가요?
테일스케일은 내 기기들끼리 사설망을 만들어 주는 VPN이에요. 집 맥에 밖에서 폰으로 접속할 때 쓰는 식이죠. 테일스케일 SSH는 그 위에 얹는 추가 기능이에요. 원래는 서버에 SSH(원격 접속)로 들어가려면 키를 따로 관리해야 하는데, 이 기능을 켜면 테일스케일이 접속을 대신 받아 주고 권한도 테일스케일 설정으로 정해요.
스레드 글 설명으로는 이번 문제가 이 기능을 켠 기기에서 생긴다고 해요. 다만 원문 기사는 제 쪽에서 접속이 막혀 읽지 못했고, 웹 검색으로도 경고 글이 말한 보고서 보도는 찾지 못했어요. 그래서 제가 할 수 있는 확인은 “내 기기에서 테일스케일 SSH가 켜져 있나”였어요.
제 맥은 켜져 있었나요?
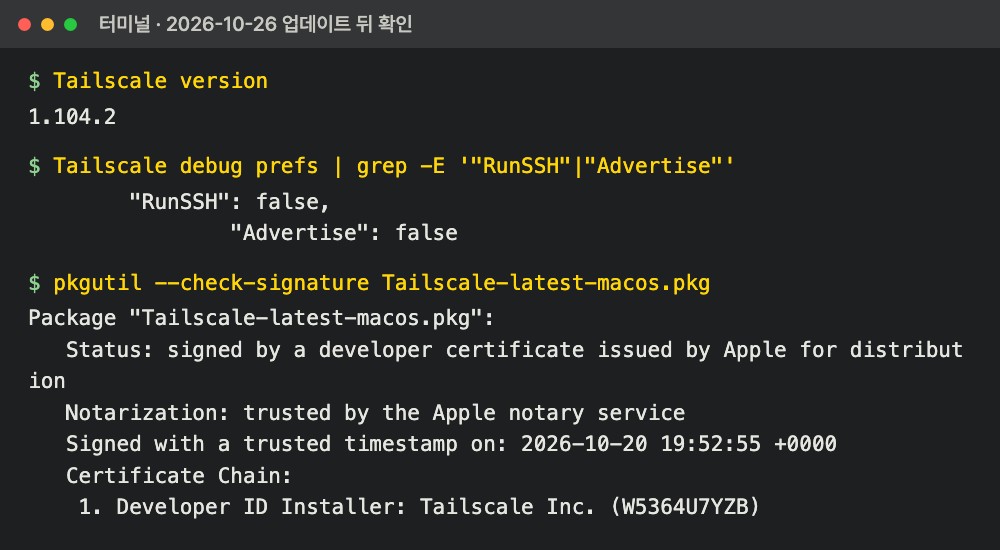
꺼져 있었어요. 테일스케일 설정을 보는 명령에서 RunSSH가 false로 나왔어요. 테일스케일이 다른 사이트로 가는 길을 대신 열어 주는 앱 커넥터도 광고(Advertise)가 false라 꺼져 있었고요.
내 맥에서 테일스케일 SSH가 켜졌는지 보기 (맥OS 터미널)
/Applications/Tailscale.app/Contents/MacOS/Tailscale version
/Applications/Tailscale.app/Contents/MacOS/Tailscale debug prefs | grep -E '"RunSSH"|"Advertise"'
제 맥에는 tailscale 명령이 따로 깔려 있지 않아서 앱 안의 실행 파일 경로를 그대로 썼어요. RunSSH가 true면 테일스케일 SSH가 켜진 기기예요. 두 번째 줄의 Advertise는 앱 커넥터 칸 아래에 있는 값이라, 전체를 보고 싶으면 grep 없이 debug prefs만 치면 돼요.
제가 쓰는 서버들은 테일스케일에 붙어 있지 않아요. 그래서 테일스케일을 통해 서버로 넘어갈 길은 처음부터 없었어요. 맥 하나에서 SSH가 꺼져 있다고 다른 기기까지 안전하다는 뜻은 아니라서, 테일스케일 SSH를 켠 기기가 따로 있다면 그 기기에서 같은 명령으로 봐야 해요.
SSH를 끄면 밖에서 맥에 못 들어오나요?
들어와요. 테일스케일 자체와 테일스케일 SSH는 다른 기능이거든요. 테일스케일은 내 기기들만 다니는 전용 터널이에요. 폰이 카페 와이파이에 있든 데이터를 쓰든, 이 터널로 집 맥까지 이어져요. 테일스케일 SSH는 그 터널 끝, 맥 문 앞에 테일스케일이 자기 문지기를 한 명 더 세우는 기능이에요. 이번 경고는 이 문지기 쪽 이야기예요.
문지기를 안 세워도 터널은 그대로예요. 맥이 원래 가진 원격 로그인(시스템 설정 > 일반 > 공유)을 켜 두면, 터널을 타고 와서 그 문으로 들어오면 돼요. 저는 밖에서 폰으로 이 터널을 타고 맥에 띄워 둔 웹 화면을 열어 봐요. 테일스케일 SSH를 끈 뒤에도 그대로 열려요.
SSH를 켜 둔 사람은 뭘 하면 되나요?
저는 꺼져 있어서 직접 해 보지는 않았어요. 경고 점검표 그림이 꼽은 대응은 이랬어요. SSH 접근 규칙을 출발 기기와 대상 기기로 좁히기, SSH 포트 포워딩 끄기, 노드 키 만료 켜기, 의심 가는 기기는 관리 화면에서 지우고 키 바꾸기, SSH 접속 전에 한 번 더 인증받는 Check Mode, 자동 업데이트예요. 테일스케일 SSH를 꼭 쓰지 않는다면 끄라는 말도 있었어요.
10월 26일 오전에 테일스케일 공식 보안 공지 목록을 봤을 때 이 건은 아직 없었어요. 경고 그림에도 “테일스케일이 조사 중이고 수정 버전은 확인되지 않았다”고 적혀 있었어요.
그럼 업데이트는 왜 했나요?
공지 목록을 보다가 별도의 공지를 찾았어요. 10월 21일 공지(TS-2026-013)예요. 인도 인증기관 eMudhra의 TLS 중간 인증서 8개의 개인 키가 새어 나갔다는 내용이에요. 이 키로 남의 사이트 인증서를 만들면, 그 인증서를 믿는 기기는 가짜 사이트를 진짜로 받아들여요.
테일스케일은 1.104.2부터 이 인증서들을 믿지 않게 바꿨어요. 제 맥은 1.102.3이었고, 맥의 시스템 인증서 저장소에는 emSign 루트 인증서 두 개(emSign ECC Root CA – G3, emSign Root CA – G1)가 들어 있었어요. emSign은 eMudhra의 인증서 서비스 이름이에요. 그래서 1.104.2로 올렸어요.
범위는 분명히 해 둘게요. 공지에 따르면 테일스케일 기기끼리 오가는 통신은 이 문제와 상관없고, 1.104.2의 수정은 테일스케일 앱이 하는 인증서 확인에만 적용돼요. 맥의 다른 앱들이 쓰는 시스템 인증서 저장소는 그대로예요.
맥에서는 어떻게 올리나요?
여기서 한 번 막혔어요. 클로드 코드가 업데이트 명령(Tailscale update –dry-run)으로 먼저 확인해 보니 “이 플랫폼에서는 update 명령을 지원하지 않는다”고 나왔어요. 제 맥 테일스케일 앱에는 앱스토어 영수증 폴더(_MASReceipt)가 없었어요. 앱스토어 판이 아니라는 뜻이에요.
그래서 설치 파일로 올렸어요. 클로드 코드가 공식 주소에서 최신 설치 파일을 받고 서명부터 확인했어요. 서명자는 Tailscale Inc.였고, 애플 공증도 통과한 파일이었어요. 파일 안의 버전은 1.104.2였고요. 설치는 관리자 비밀번호가 필요해서 제가 직접 쳤어요.
맥 테일스케일(앱스토어 판이 아닐 때)을 설치 파일로 올리기 (맥OS 터미널, 관리자 비밀번호 필요)
ls /Applications/Tailscale.app/Contents/_MASReceipt   # 이 폴더가 있으면 앱스토어 판이라 앱스토어에서 업데이트
curl -fsSL -o Tailscale-latest-macos.pkg https://pkgs.tailscale.com/stable/Tailscale-latest-macos.pkg
pkgutil --check-signature Tailscale-latest-macos.pkg
sudo installer -pkg Tailscale-latest-macos.pkg -target /
세 번째 줄 결과에 Developer ID Installer: Tailscale Inc.가 나올 때만 네 번째 줄을 쳐요. 서명이 다르면 설치하지 않아요. 최신 파일 주소라 받는 날에 따라 1.104.2보다 새 버전이 내려올 수 있어요. 설치가 끝나자 버전이 1.104.2로 나왔고, 테일스케일로 접속하는 제 화면 세 개도 정상으로 열렸어요. 폰 연결도 그대로였어요.
더 할 건 없었나요?
기기 목록에 8~9일째 꺼져 있는 기기가 10개 붙어 있었어요. 기기 삭제는 테일스케일 관리 화면에 로그인해야 해서 이번에는 지우지 않았어요.
써 보니 어땠나요?
확인 자체는 명령 두 줄이었어요. 경고 글이 말하는 기능이 꺼져 있다는 걸 보고 나서, 공식 공지 목록을 훑다가 별도의 인증서 업데이트를 찾았어요. 클로드 코드가 설정 확인, 공지 읽기, 설치 파일 서명 확인, 설치 뒤 점검을 했고, 저는 관리자 비밀번호를 쳤어요. 이번 SSH 건은 10월 26일 오전 기준으로 공식 공지가 아직 없었으니, 수정 소식은 공지 목록에서 다시 봐야 해요.
함께 읽을 글
2026년 10월 26일 기준.
참고한 자료